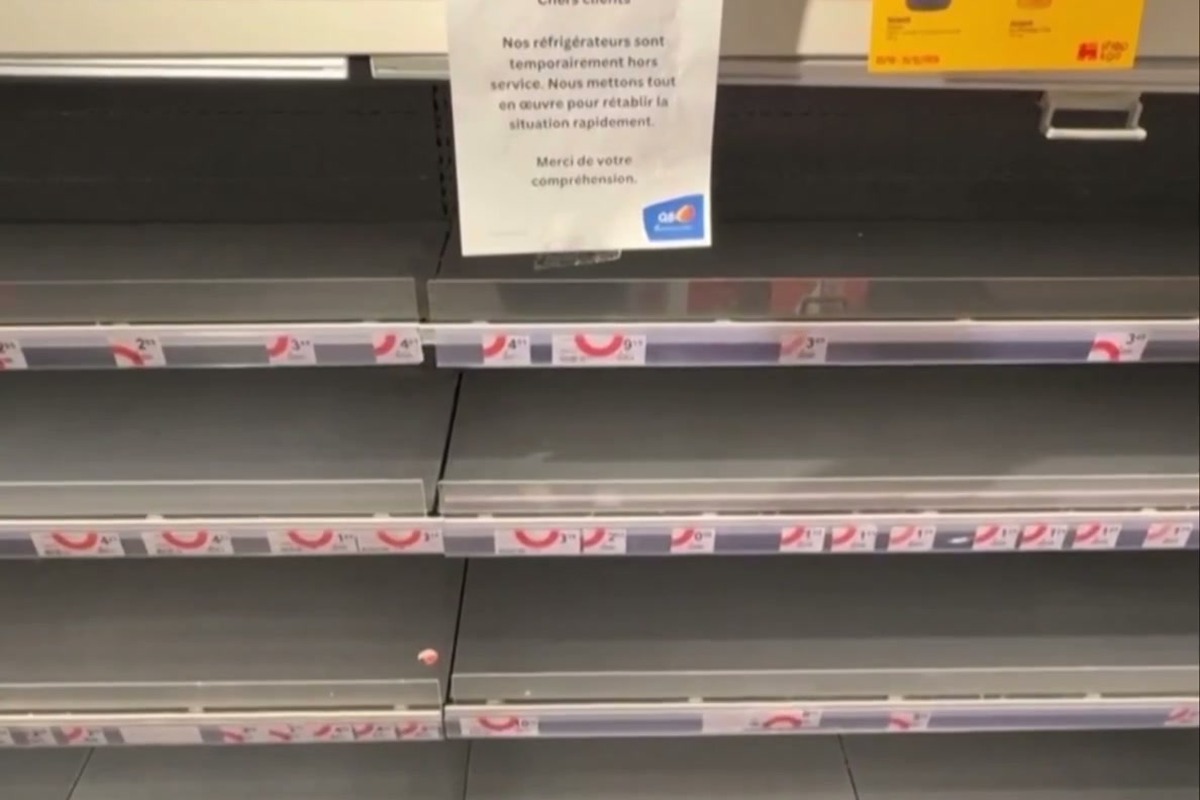
Uma onda coordenada de ataques cibernéticos contra sistemas de refrigeração industrial atingiu dezenas de redes de supermercados em ao menos cinco países europeus nas últimas horas, provocando o descongelamento e a perda irreversível de milhares de toneladas de alimentos perecíveis. Criminosos virtuais invadiram os controladores térmicos das câmaras frias durante a madrugada, alterando remotamente os termostatos de congeladores para temperaturas positivas que chegaram, em episódios extremos, a 50 graus Celsius.
A ofensiva digital gerou prejuízos calculados em milhões de euros e forçou o fechamento temporário de estabelecimentos na Suécia, Bélgica, Irlanda, Luxemburgo e Estônia. Sem qualquer aviso prévio ou pedido explícito de resgate financeiro, o ataque desregulou o maquinário que mantém carnes, laticínios, sorvetes e refeições prontas na temperatura padrão de conservação de dezoito graus negativos, transformando freezers industriais em verdadeiras estufas.
Invasão coordenada de controladores térmicos em cinco nações
Na Suécia, unidades das redes Coop e ICA Kvantum amanheceram com alarmes acionados e câmaras frias em temperaturas tropicais. Em Tomelilla e Sjöbo, os estoques inteiros tiveram que ser incinerados ou destinados à compostagem. Relatos idênticos foram registrados na Bélgica, onde mais de 40 lojas da rede Delhaize, 15 filiais do Carrefour e estabelecimentos da marca Spar isolaram corredores e mobilizaram equipes de emergência para limpar prateleiras tomadas por líquidos de descongelamento.
Na Irlanda, a cadeia SuperValu retirou todos os produtos de treze supermercados após a confirmação de que um modelo específico de painel de controle remoto de refrigeração havia sofrido violação de segurança. Na Estônia, a fabricante de equipamentos Kitman Coldtech informou que diversos clientes foram alvo quase simultâneo, mas técnicos conseguiram reverter os comandos invasores em dez minutos, mitigando perdas maiores.
Falhas em equipamentos obsoletos e sabotagens sucessivas
Especialistas em cibersegurança apontam que a invasão explorou vulnerabilidades estruturais de controladores industriais antigos de Internet das Coisas (IoT), muitos dos quais continuavam operando com senhas de fábrica ou firmwares desatualizados sem autenticação multifatorial. A tática de sabotagem física por meio digital repete o padrão registrado no mês anterior na França, quando mais de 350 lojas da rede Intermarché tiveram freezers superaquecidos a 50 graus, provocando sobrecarga nos compressores e focos de incêndio.
O incidente europeu acendeu o alerta máximo entre agências governamentais de defesa. Investigadores das Forças Armadas dos Estados Unidos colaboram com a polícia europeia para verificar se o ataque tem conexão com falhas idênticas ocorridas em agosto em instalações de refrigeração de bases militares norte-americanas. Enquanto nenhum grupo cibercriminoso assumiu a autoria das ofensivas, órgãos de inteligência classificam o episódio como um teste de vulnerabilidade para desestabilizar cadeias vitais de abastecimento civil.

